

 English
Bạn có thể nhận biết liệu trang web của mình có đang bị tấn công DDoS hay không bằng cách tìm kiếm ba dấu hiệu. Thứ nhất, lưu lượng truy cập và số lượng kết nối tăng đột biến bất thường trong thời gian ngắn, với các nguồn tập trung hoặc có hành vi giống hệt nhau. Thứ hai, CPU, bộ nhớ, băng thông hoặc kết nối của máy chủ bị quá tải, khiến trang web chậm lại hoặc không tải được. Thứ ba, người dùng thấy số lượng lớn mã lỗi 502, 503 hoặc 504, hoặc lỗi hết thời gian chờ kết nối. Khi cả ba dấu hiệu này xuất hiện cùng nhau và ngay cả người dùng hợp pháp cũng không thể kết nối, thì rất có thể đó là một cuộc tấn công DDoS.
Trong một cuộc tấn công DDoS (Tấn công từ chối dịch vụ phân tán), kẻ tấn công điều khiển một số lượng lớn thiết bị bị nhiễm virus, được gọi là mạng botnet, và khiến chúng gửi một lượng lớn lưu lượng truy cập hoặc yêu cầu đến mục tiêu cùng một lúc. Điều này làm cạn kiệt tài nguyên của trang web, khiến người dùng hợp pháp không thể sử dụng dịch vụ nữa. Lưu lượng tấn công thường được trộn lẫn với lưu lượng truy cập bình thường, vì vậy việc phát hiện càng sớm thì thiệt hại do sự cố ngừng dịch vụ gây ra càng ít.
Dưới đây, chúng tôi sẽ giải thích cách mỗi trong ba dấu hiệu này xuất hiện trong thực tế, và cách phân biệt một cuộc tấn công với sự tăng đột biến lưu lượng truy cập do chiến dịch tiếp thị hoặc do lỗi máy chủ.
Dấu hiệu 1: Lưu lượng giao thông và kết nối bất thường
Khi một trang web bị tấn công DDoS, dấu hiệu đầu tiên thường là lưu lượng truy cập và kết nối bất thường. Kẻ tấn công sẽ có một lượng lớn thiết bị kết nối cùng lúc, do đó băng thông, số lượng yêu cầu hoặc số lượng kết nối của trang web tăng đột biến trong một thời gian ngắn. Những thay đổi này hiển thị trực tiếp trong dữ liệu giám sát, khiến đây trở thành dấu hiệu cảnh báo dễ nhận biết nhất.
Tuy nhiên, việc lưu lượng truy cập tăng đột biến không nhất thiết có nghĩa là bị tấn công. Lưu lượng truy cập trang web biến động tự nhiên theo giờ làm việc, ngày lễ và các chiến dịch tiếp thị. Ví dụ, một trang thương mại điện tử có thể chứng kiến lượng khách truy cập tăng đột biến trong thời gian ngắn trong đợt giảm giá kỷ niệm, Ngày Độc thân (11.11) hoặc chương trình khuyến mãi Ngày của Mẹ, hoặc khi thương hiệu xuất hiện trên các phương tiện truyền thông hoặc một bài đăng trên mạng xã hội lan truyền mạnh mẽ.
Điều quan trọng là liệu sự gia tăng lưu lượng truy cập có nguyên nhân xác định hay không, và liệu nguồn gốc cũng như hành vi của nó có giống với người dùng thực hay không. Dưới đây là những cách phổ biến mà lưu lượng truy cập tấn công thể hiện.
Sự gia tăng đột ngột về băng thông hoặc yêu cầu
Dấu hiệu bất thường rõ ràng nhất là số lượng lớn yêu cầu đến từ cùng một địa chỉ IP, cùng một mạng con, hoặc một quốc gia mà bình thường hầu như không có khách truy cập. Ví dụ, một trang web chủ yếu phục vụ người dùng ở Đài Loan đột nhiên nhận được một lượng lớn kết nối từ nước ngoài. Nhưng các cuộc tấn công DDoS ngày nay chủ yếu được thực hiện thông qua mạng botnet, vì vậy nguồn gốc có thể trải rộng trên hàng chục nghìn địa chỉ IP, và khối lượng yêu cầu từ bất kỳ địa chỉ IP nào cũng có thể không cao. Trong trường hợp đó, bạn cần xem xét hành vi tổng thể. Nếu các địa chỉ IP này gửi yêu cầu gần như cùng một thời điểm với nội dung gần như giống hệt nhau, chúng không giống như người dùng thực sự.
Yêu cầu hành vi không giống con người
Khách truy cập thực sự duyệt qua nhiều trang và ở lại trong một thời gian, đồng thời trình duyệt của họ cũng tải các tài nguyên tĩnh như hình ảnh và CSS. Ngược lại, lưu lượng tấn công thường nhắm mục tiêu vào một URL duy nhất, chẳng hạn như trang chủ, trang tìm kiếm hoặc trang đăng nhập, với mỗi yêu cầu kéo dài chưa đến một giây và không tải bất kỳ tài nguyên nào khác. Ngoài ra, nếu một số lượng lớn yêu cầu có cùng User-Agent (chuỗi nhận dạng trình duyệt), hoặc User-Agent bị giả mạo hoặc bị lỗi rõ ràng, đó là dấu hiệu đặc trưng của các công cụ tấn công tự động.
Số lượng kết nối cao bất thường
Một số cuộc tấn công không dựa vào lưu lượng truy cập lớn, mà dựa vào việc chiếm dụng tài nguyên kết nối của máy chủ. Ví dụ như tấn công SYN Flood : kẻ tấn công gửi một lượng lớn yêu cầu kết nối nhưng không bao giờ hoàn tất bước cuối cùng là thiết lập kết nối, khiến máy chủ có một lượng lớn “kết nối bán mở” (ở trạng thái SYN_RECV). Những kết nối này lấp đầy số lượng kết nối tối đa mà máy chủ có thể xử lý, vì vậy ngay cả khi băng thông chưa bị bão hòa, khách truy cập hợp pháp mới cũng không thể kết nối.
Lượng lớn lưu lượng truy cập không phải từ web
Lưu lượng truy cập website thông thường chủ yếu là HTTP/HTTPS. Nếu hệ thống giám sát của bạn hiển thị lượng lớn các gói tin UDP, ICMP hoặc các gói tin không phải web khác, đó thường là dấu hiệu của sự cố. Đây là các cuộc tấn công ở lớp mạng, nhằm mục đích làm đầy băng thông trực tiếp để không có lưu lượng truy cập nào có thể đi qua. Tấn công UDP Flood cũng đã trở thành một trong những loại tấn công phổ biến nhất trong những năm gần đây.
Lưu ý rằng các cuộc tấn công HTTP Flood ở lớp ứng dụng (L7) bắt chước các yêu cầu web thông thường. Mỗi yêu cầu trông hoàn toàn bình thường và tổng băng thông không nhất thiết phải cao. Vì vậy, khi đánh giá lưu lượng truy cập, đừng chỉ nhìn vào số liệu băng thông. Hãy theo dõi cả số lượng yêu cầu mỗi giây, URL nào đang được yêu cầu và yêu cầu đến từ đâu, để bạn không bỏ sót những cuộc tấn công tinh vi này.
Dấu hiệu 2: Hiệu năng máy chủ đã cạn kiệt.
Dấu hiệu thứ hai của một cuộc tấn công DDoS là hiệu năng máy chủ bị quá tải. Mục đích cốt lõi của một cuộc tấn công DDoS là tiêu thụ tài nguyên. Khi một lượng lớn yêu cầu đổ dồn về cùng một lúc, CPU, bộ nhớ, băng thông và các kết nối của máy chủ sẽ nhanh chóng bị quá tải, và trang web sẽ từ chậm trở nên hoàn toàn không thể truy cập được.
Khác với lỗi phần mềm đơn giản, những cảnh báo hiệu năng này thường ảnh hưởng đến nhiều máy chủ và nhiều dịch vụ cùng lúc, mà không có nguyên nhân nội bộ rõ ràng: chưa có bản phát hành mới nào được đưa vào sử dụng và chưa có cài đặt nào bị thay đổi. Năm triệu chứng phổ biến nhất như sau.
Mức sử dụng CPU và bộ nhớ gần 100% trong thời gian dài.
Thông thường, mức sử dụng tài nguyên máy chủ tăng và giảm theo lưu lượng truy cập và giảm trở lại sau khi đạt đỉnh. Nếu không có mã mới nào được triển khai và không có tác vụ theo lịch trình hoặc sao lưu dữ liệu nào đang chạy, nhưng CPU và bộ nhớ vẫn ở mức tải gần tối đa, thì một lượng lớn yêu cầu đang tiêu tốn tài nguyên. Đây cũng là một triệu chứng phổ biến của các cuộc tấn công L7, bởi vì mỗi yêu cầu đều yêu cầu máy chủ phải thực hiện công việc xử lý.
Thời gian phản hồi của trang web tăng lên đáng kể
Ảnh hưởng trực tiếp nhất của hiệu năng bị suy giảm là tốc độ tải trang web chậm hơn. Một trang web trước đây tải trong 1 đến 2 giây đột nhiên mất hơn mười giây, bị kẹt ở trạng thái tải hoặc chỉ hiển thị một nửa nội dung. Đối với các trang thương mại điện tử, quy trình thanh toán chậm sẽ trực tiếp gây thiệt hại về đơn hàng. Đối với các dịch vụ tài chính và chính phủ, chúng làm gián đoạn quá trình giao dịch trực tuyến của người dùng.
Số lượng kết nối máy chủ đã đạt đến giới hạn.
Mỗi máy chủ web đều có giới hạn về số lượng kết nối có thể xử lý đồng thời. Khi kẻ tấn công mở một lượng lớn kết nối và giữ chúng trong thời gian dài, khách truy cập hợp pháp không thể truy cập được và màn hình của họ sẽ hiển thị thông báo hết thời gian chờ kết nối hoặc trang lỗi. Trong trường hợp này, ngay cả khi CPU của máy chủ vẫn còn khả năng xử lý, trang web vẫn có vẻ như “không hoạt động” từ bên ngoài.
Hết số lượng kết nối cơ sở dữ liệu
Các trang như tìm kiếm, đăng nhập thành viên và tra cứu sản phẩm truy vấn cơ sở dữ liệu mỗi lần, điều này tiêu tốn nhiều tài nguyên xử lý hơn so với các trang tĩnh thông thường. Kẻ tấn công thường cố tình nhắm mục tiêu vào các trang này, sử dụng một số lượng yêu cầu tương đối ít để làm quá tải cơ sở dữ liệu và làm cạn kiệt các kết nối, làm sập toàn bộ trang web. Nếu việc giám sát máy chủ cho thấy kết quả bình thường nhưng các truy vấn cơ sở dữ liệu bị lỗi thời gian chờ với số lượng lớn, thì đó có thể là nguyên nhân.
Các hệ thống nội bộ cũng bị ảnh hưởng.
Khi lưu lượng tấn công làm quá tải băng thông mạng ra ngoài của công ty, không chỉ trang web bị ảnh hưởng. Các hệ thống nội bộ được nhân viên sử dụng, email, hội nghị video và thậm chí cả hệ thống điện thoại chăm sóc khách hàng đều có thể bị chậm hoặc gián đoạn. Nếu một số dịch vụ thường không liên quan gì đến nhau bị lỗi cùng lúc, hãy nghi ngờ rằng cổng mạng dùng chung đang bị tấn công.
Bài kiểm tra quan trọng là liệu ngay cả người dùng hợp lệ cũng không thể kết nối được hay không. Nếu chỉ một vài người dùng báo cáo không thể kết nối, vấn đề có nhiều khả năng nằm ở mạng cục bộ, DNS hoặc quyền truy cập tài khoản của họ. Nếu việc truy cập thất bại trên diện rộng, đối với cả nhân viên nội bộ và khách hàng bên ngoài, trên mọi loại mạng, điều đầu tiên cần nghi ngờ là trang web đang bị tấn công DDoS.
Dấu hiệu 3: Xuất hiện các mã lỗi cụ thể
Dấu hiệu thứ ba của một cuộc tấn công DDoS là người dùng bắt đầu thấy rất nhiều mã lỗi cụ thể. Khi tài nguyên máy chủ cạn kiệt và không thể xử lý các yêu cầu mới, trình duyệt sẽ hiển thị trang lỗi thay vì nội dung trang web thông thường.
Các mã lỗi này là mã trạng thái HTTP do máy chủ hoặc cổng trả về, và chúng giúp xác định chính xác vấn đề nằm ở đâu. Sau đây là các mã lỗi thường xuất hiện nhất trong một cuộc tấn công DDoS.
| Mã lỗi | Ý nghĩa của nó là gì | Mối liên hệ với cuộc tấn công DDoS |
| 503 Dịch vụ không khả dụng | Máy chủ tạm thời không thể xử lý yêu cầu. | Mã lỗi 503 thường được liên kết với các cuộc tấn công DDoS. Nó có nghĩa là tài nguyên máy chủ đã đầy và không thể chấp nhận thêm yêu cầu nào nữa. |
| Lỗi 504 Gateway Timeout | Cổng hoặc máy chủ proxy không nhận được phản hồi từ máy chủ phụ trợ. | Lỗi 504 có nghĩa là máy chủ phụ trợ có thể đã bị chậm lại do lượng yêu cầu quá lớn và hết thời gian chờ. |
| Lỗi 502 Cổng không hợp lệ | Cổng thanh toán đã nhận được phản hồi không hợp lệ từ máy chủ phụ trợ. | Lỗi 502 có thể có nghĩa là dịch vụ máy chủ phụ trợ bị sập hoặc khởi động lại do quá tải. |
| 429 Yêu cầu quá nhiều | Số lượng yêu cầu đã vượt quá giới hạn. | Lỗi 429 có thể có nghĩa là việc giới hạn tốc độ đã được kích hoạt vì một nguồn đã gửi quá nhiều yêu cầu. |
| Lỗi hết thời gian chờ kết nối (ERR_CONNECTION_TIMED_OUT) | Trình duyệt không thể kết nối đến máy chủ trong thời gian quy định. | Lỗi hết thời gian chờ kết nối có nghĩa là băng thông đã bị quá tải hoặc các kết nối đã cạn kiệt, do đó các gói dữ liệu không thể đến được máy chủ. |
Các mã lỗi này thường được phát hiện ở hai nơi. Một là phía người dùng: bộ phận chăm sóc khách hàng đột nhiên nhận được rất nhiều cuộc gọi “trang web không mở được”, hoặc người dùng bắt đầu báo cáo sự cố trên mạng xã hội. Hai là phía máy chủ: từ nhật ký truy cập, bạn có thể thống kê tỷ lệ của từng mã trạng thái. Nếu tỷ lệ lỗi 5xx tăng đột ngột từ gần bằng không trong một thời gian ngắn, đó là một dấu hiệu cảnh báo rõ ràng.
Tuy nhiên, chỉ riêng mã lỗi không thể khẳng định chắc chắn 100% một cuộc tấn công DDoS, bởi vì lỗi phần mềm, sự cố máy chủ và cập nhật hệ thống không thành công cũng có thể tạo ra lỗi 502 và 503. Mã lỗi cần được đọc cùng với dữ liệu lưu lượng truy cập từ Dấu hiệu 1. Ví dụ, sự gia tăng đột biến mã lỗi cùng lúc với sự tăng đột biến bất thường về lưu lượng truy cập là một tín hiệu mạnh mẽ của một cuộc tấn công DDoS.
Làm thế nào để phân biệt một cuộc tấn công DDoS với lưu lượng truy cập tăng đột biến thông thường hoặc sự cố máy chủ?
Một trang web chậm không nhất thiết là do bị tấn công DDoS. Một chương trình khuyến mãi hoặc tin tức thu hút lượng lớn khách truy cập thực, hoặc sự cố với phần cứng máy chủ hoặc chính ứng dụng, đều có thể gây ra các triệu chứng tương tự. Bạn có thể phân biệt chúng bằng cách so sánh các khía cạnh sau.
| Diện mạo | Tấn công DDoS | giờ cao điểm giao thông bình thường | Lỗi máy chủ hoặc ứng dụng |
| Thời gian | Không có thông báo trước; thường vào đêm khuya, ngày lễ hoặc trong các sự kiện quan trọng. | Phù hợp với thời điểm của chiến dịch tiếp thị hoặc tin tức. | Thường xảy ra sau khi cập nhật hệ thống hoặc thay đổi cấu hình. |
| Thay đổi giao thông | Tăng đột biến trong thời gian ngắn, lên đến vài lần hoặc thậm chí hàng chục lần. | Tăng dần, với mức độ có thể theo dõi được. | Lưu lượng giao thông bình thường hoặc thấp hơn bình thường |
| Nguồn lưu lượng giao thông | Tập trung vào các địa chỉ IP, mạng con hoặc quốc gia cụ thể, hoặc có hành vi rất đồng nhất. | Được phân phối rộng rãi, phù hợp với sự kết hợp thông thường giữa các khu vực và thiết bị. | Nguồn thông thường |
| Hành vi của khách tham quan | Liên tục truy cập cùng một URL, thời gian truy cập rất ngắn, không giống hành vi của con người. | Duyệt nhiều trang, ở lại lâu, chuyển đổi khách hàng. | Hoạt động bình thường, nhưng các trang hiển thị lỗi. |
| Phạm vi tác động | Người dùng nội bộ và bên ngoài hầu hết không thể kết nối; sự cố có thể lan sang các dịch vụ khác. | Trang web hoạt động chậm hơn, nhưng hầu hết người dùng vẫn có thể sử dụng được. | Các tính năng cụ thể hoặc máy chủ cụ thể bị lỗi |
Tóm lại, nếu lưu lượng truy cập đột ngột tăng vọt mà không rõ lý do, và nguồn gốc cũng như hành vi của nó không giống con người, hãy coi đó là một cuộc tấn công DDoS.
Cách tự kiểm tra xem trang web của bạn có đang bị tấn công DDoS hay không.
Nếu bạn nghi ngờ trang web của mình đang bị tấn công DDoS, hãy làm theo các bước sau để xác nhận nhanh chóng. Bạn không cần phải tắt bất kỳ máy chủ nào trong quá trình này, và chúng tôi cũng không khuyến khích bạn làm như vậy.
- Kiểm tra trạng thái của trang web từ bên ngoài. Mở trang web bằng dữ liệu di động hoặc từ mạng ở một địa điểm khác để loại trừ khả năng sự cố chỉ xảy ra với mạng nội bộ của công ty bạn.
- lại dữ liệu giám sát. Mở bảng điều khiển giám sát cho máy chủ, CDN hoặc nền tảng đám mây của bạn và so sánh băng thông hiện tại, số lượng yêu cầu và CPU với cùng thời điểm trong một ngày bình thường để xem liệu chúng có khác biệt đáng kể hay không.
- Phân tích nhật ký truy cập. Thống kê các địa chỉ IP, URL và User-Agent có nhiều yêu cầu nhất để xem liệu chúng có tập trung ở một vài nguồn hoặc một vài trang nhất định hay không.
- Kiểm tra trạng thái kết nối. Trên máy chủ Linux, chạy lệnh netstat -an | grep SYN_RECV | wc -l . Nếu số lượng kết nối bán mở cao hơn nhiều so với bình thường, bạn có thể đang bị tấn công SYN Flood.
- Loại trừ các nguyên nhân khác. Xác nhận xem có bản cập nhật mã, thay đổi cấu hình hoặc chiến dịch tiếp thị nào gần đây không, và hỏi nhà cung cấp dịch vụ lưu trữ hoặc ISP của bạn xem có sự cố mạng khu vực nào không.
- Hãy nhờ nhà cung cấp dịch vụ bảo mật hỗ trợ phân tích dữ liệu. Nếu tất cả các bước kiểm tra trên đều chỉ ra lưu lượng truy cập bất thường, hãy liên hệ ngay với nhà cung cấp dịch vụ Internet (ISP), nhà cung cấp dịch vụ lưu trữ hoặc nhà cung cấp dịch vụ bảo vệ DDoS của bạn và nhờ đội ngũ chuyên gia phân tích loại lưu lượng truy cập đó.
Nếu trang web của bạn không có công cụ giám sát và không có nhân viên CNTT chuyên trách, bạn có thể chuyển thẳng đến bước 6. Đội ngũ chuyên gia càng sớm phân tích tình hình, thời gian gián đoạn dịch vụ sẽ càng ngắn.
Ngoài ra, theo Hướng dẫn Hành động Ứng phó Sự cố An ninh mạng do Cục Quản lý An ninh mạng thuộc Bộ Kỹ thuật số Đài Loan ban hành, khi xảy ra tấn công DDoS, bạn không nên chỉ đơn giản là tắt hoặc buộc tắt nguồn máy chủ, cũng không nên chờ đợi thụ động cho lưu lượng truy cập giảm xuống. Thay vào đó, bạn nên chủ động phân tích khối lượng và loại lưu lượng truy cập, tìm kiếm sự hỗ trợ từ nhà cung cấp dịch vụ viễn thông hoặc trung tâm lọc lưu lượng truy cập, và kích hoạt kế hoạch duy trì hoạt động kinh doanh của mình.
Bạn nên làm gì đầu tiên khi phát hiện bị tấn công DDoS?
Khi đã xác nhận trang web của bạn đang bị tấn công DDoS, quy tắc quan trọng nhất là: đừng tắt máy và hãy tìm kiếm sự trợ giúp từ bên ngoài ngay lập tức. Hướng dẫn Hành động Ứng phó Sự cố An ninh mạng do Cục Quản lý An ninh mạng thuộc Bộ Kỹ thuật số ban hành cảnh báo rằng việc tắt máy cưỡng chế sẽ phá hủy bằng chứng nhật ký, trong khi việc chờ đợi thụ động cho đến khi cuộc tấn công kết thúc sẽ khiến thiệt hại tiếp tục chồng chất.
Chúng tôi khuyên bạn nên thực hiện theo thứ tự này:
- Lưu giữ hồ sơ. Lưu lại ảnh chụp màn hình giám sát và nhật ký truy cập để làm cơ sở cho việc phân tích theo dõi và báo cáo sự cố sau này.
- Liên hệ với các bên thứ ba. Thông báo cho nhà cung cấp dịch vụ Internet (ISP), nhà cung cấp dịch vụ lưu trữ hoặc đặt máy chủ, hoặc nhà cung cấp dịch vụ bảo vệ DDoS của bạn và sử dụng dịch vụ lọc lưu lượng truy cập.
- Kích hoạt kế hoạch dự phòng của bạn. Theo kế hoạch duy trì hoạt động kinh doanh, hãy sử dụng trang dự phòng hoặc các kênh thay thế để thông báo cho khách hàng.
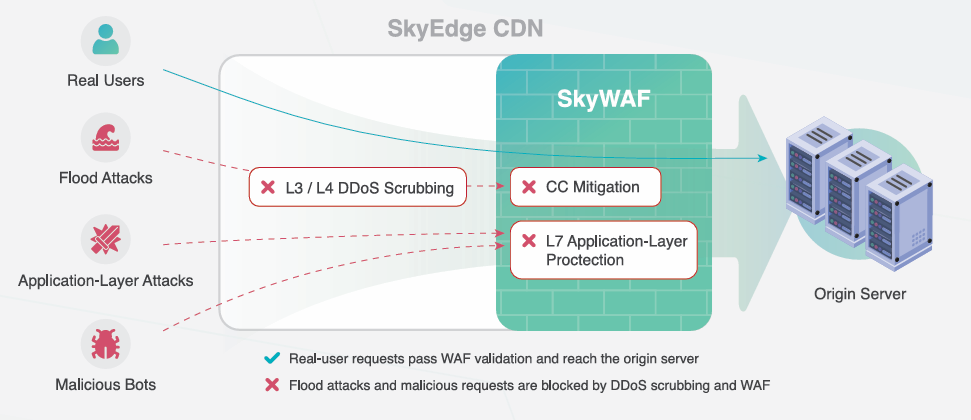
Một cuộc tấn công DDoS không thể chỉ được xử lý bởi đội ngũ nội bộ của công ty. Nó đòi hỏi một nhà cung cấp bên ngoài có khả năng lọc lưu lượng truy cập. SkyCloud Computing vận hành 5 trung tâm lọc DDoS chuyên dụng, có khả năng chống lại tất cả các loại tấn công, bao gồm cả DDoS khối lượng lớn, các cuộc tấn công Super CC (3 tỷ kết nối) và botnet. SkyCloud Computing cung cấp dịch vụ phòng thủ DDoS 24/7, với đội ngũ an ninh mạng chuyên nghiệp phân tích và lọc lưu lượng tấn công trong thời gian thực.